—
- Das Gesetz wird auf bis zu neunzehn verschiedene Sektoren angewendet
- Die zuständigen Behörden werden die Unternehmen über ihre Klassifizierung nach Sektoren informieren
- Zusätzlich zu den Verpflichtungen sind auch bestimmte Strafen für Unternehmen vorgesehen
—
Es ist leider keine Neuigkeit, dass die Zahl der Vorfälle im Zusammenhang mit Cyberangriffen in den letzten Jahren stetig zunimmt. Es gibt kaum ein Unternehmen, eine Regierungsinstitution oder eine Einzelperson, die nicht mit irgendeiner Form eines versuchten Cyberangriffs konfrontiert wurde, sei es Ransomware, Phishing oder sogar Identitätsdiebstahl. Das Problem ist, dass viele Angriffe ungemeldet bleiben. Cyberangriffe sind unmöglich zu verhindern, aber um die Resilienz gegen solche Angriffe zu stärken, trat gestern ein neues Cybersecurity-Gesetz in Kraft, das jedes EU-Mitgliedsland, einschließlich Kroatien, in seine eigene Gesetzgebung umsetzen muss.
Im Vergleich zur NIS-Richtlinie von 2016, die Kroatien 2018 angenommen hat, erweitert das neue Gesetz den Anwendungsbereich erheblich auf bis zu neunzehn Sektoren, die nach Risikostufen unterteilt sind. Beispielsweise gehören zur Hochrisikogruppe Energie, Transport, Banken, Infrastruktur des Finanzmarktes, Gesundheitswesen, Management und Versorgung mit Trinkwasser, Abwasser, digitale Infrastruktur, Management von IKT-Diensten, der öffentliche Sektor und Raumfahrt. Weitere risikobehaftete Sektoren sind Post- und Kurierdienste, Abfallwirtschaft, die chemische Industrie, die Lebensmittelindustrie, die Fertigung, digitale Dienste und Bildung.
Direkte und Indirekte Verpflichtete
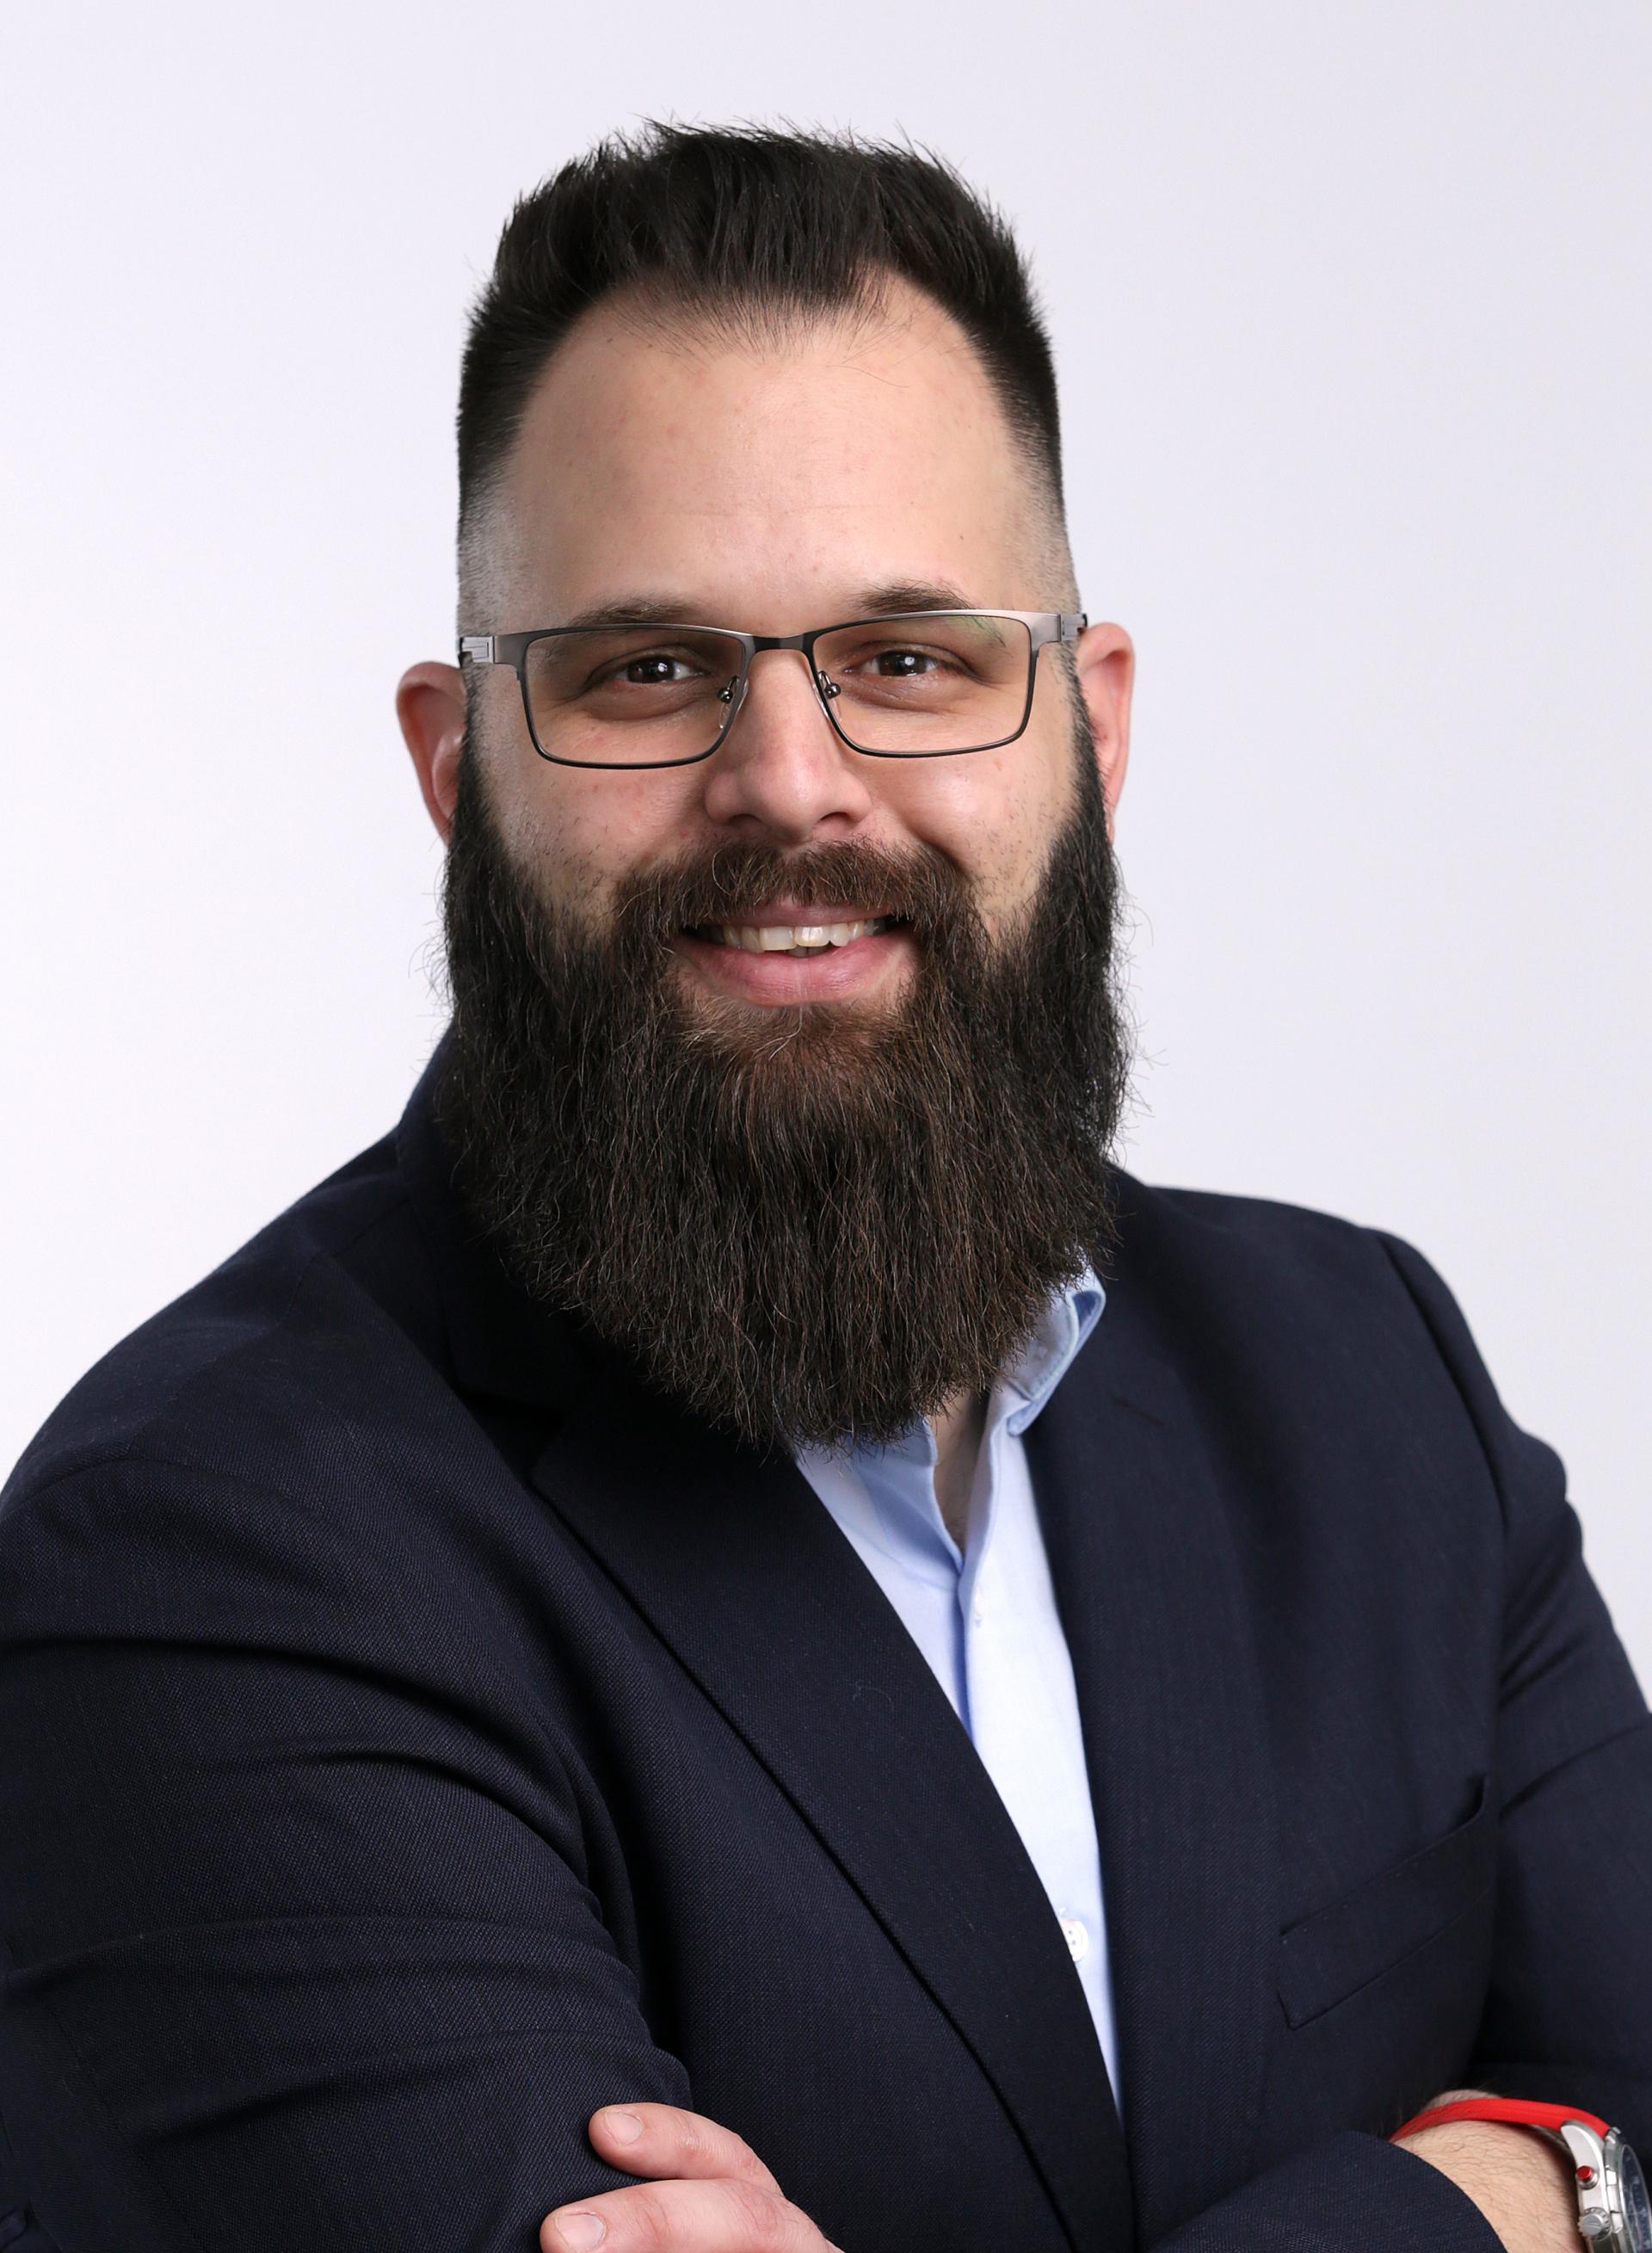
Das neue Gesetz verpflichtet Unternehmer, Cybersecurity-Maßnahmen in ihren Betrieben umzusetzen, nicht nur technische Maßnahmen, sondern eine ganze Reihe von Maßnahmen, die mit der Einrichtung von Sicherheitsverfahren zusammenhängen. Der Umfang dieser Maßnahmen wird weitgehend von den Kategorien abhängen, in die Unternehmen eingestuft werden, über die jedes Unternehmen informiert wird. Marko Gulan, ein Cybersecurity-Berater bei Schneider Electric für Südosteuropa, betont, dass Unternehmen eine Frist von 18 Monaten ab dem Datum, an dem das Gesetz in Kraft tritt (d.h. ab dem 15. Februar), haben, um ihre Systeme an die gesetzlichen Anforderungen anzupassen. Der erste Schritt dabei ist eine Risikobewertung, aber Gulan empfiehlt, dafür Experten zu engagieren.
—
—– Obwohl das Gesetz besagt, dass Unternehmen Selbstbewertungen der Sicherheit durchführen können, ist dies nicht ratsam, da Selbstbewertungen extrem subjektiv sein können und somit die tatsächlichen Bedürfnisse nicht widerspiegeln. Unternehmen sollten sich definitiv an externe Prüfungsdienstleister wenden, die sinnvolle Analysen erstellen, auf deren Grundlage sie einen Plan zur Umsetzung angemessener Sicherheitsmaßnahmen entwickeln können – sagt Gulan.
Es ist auch wichtig zu beachten, dass das neue Gesetz einen besonderen Fokus auf Lieferketten legt, was bedeutet, dass die tatsächlichen Verpflichteten zur Umsetzung von Sicherheitslösungen erheblich mehr sein werden.
– Solche Unternehmen werden indirekte Verpflichtete zur Umsetzung von Maßnahmen sein. Wenn wir uns die durch die NIS2-Richtlinie definierten Sektoren ansehen, ist bereits klar, welche Unternehmen Verpflichtete sein werden und welche nicht. Daher ist ein weiterer entscheidender Schritt, zu analysieren, mit welchen Unternehmen wir zusammenarbeiten und die Lieferkette rechtzeitig über die Verpflichtung zur Einhaltung zu informieren – merkt Gulan an.
—
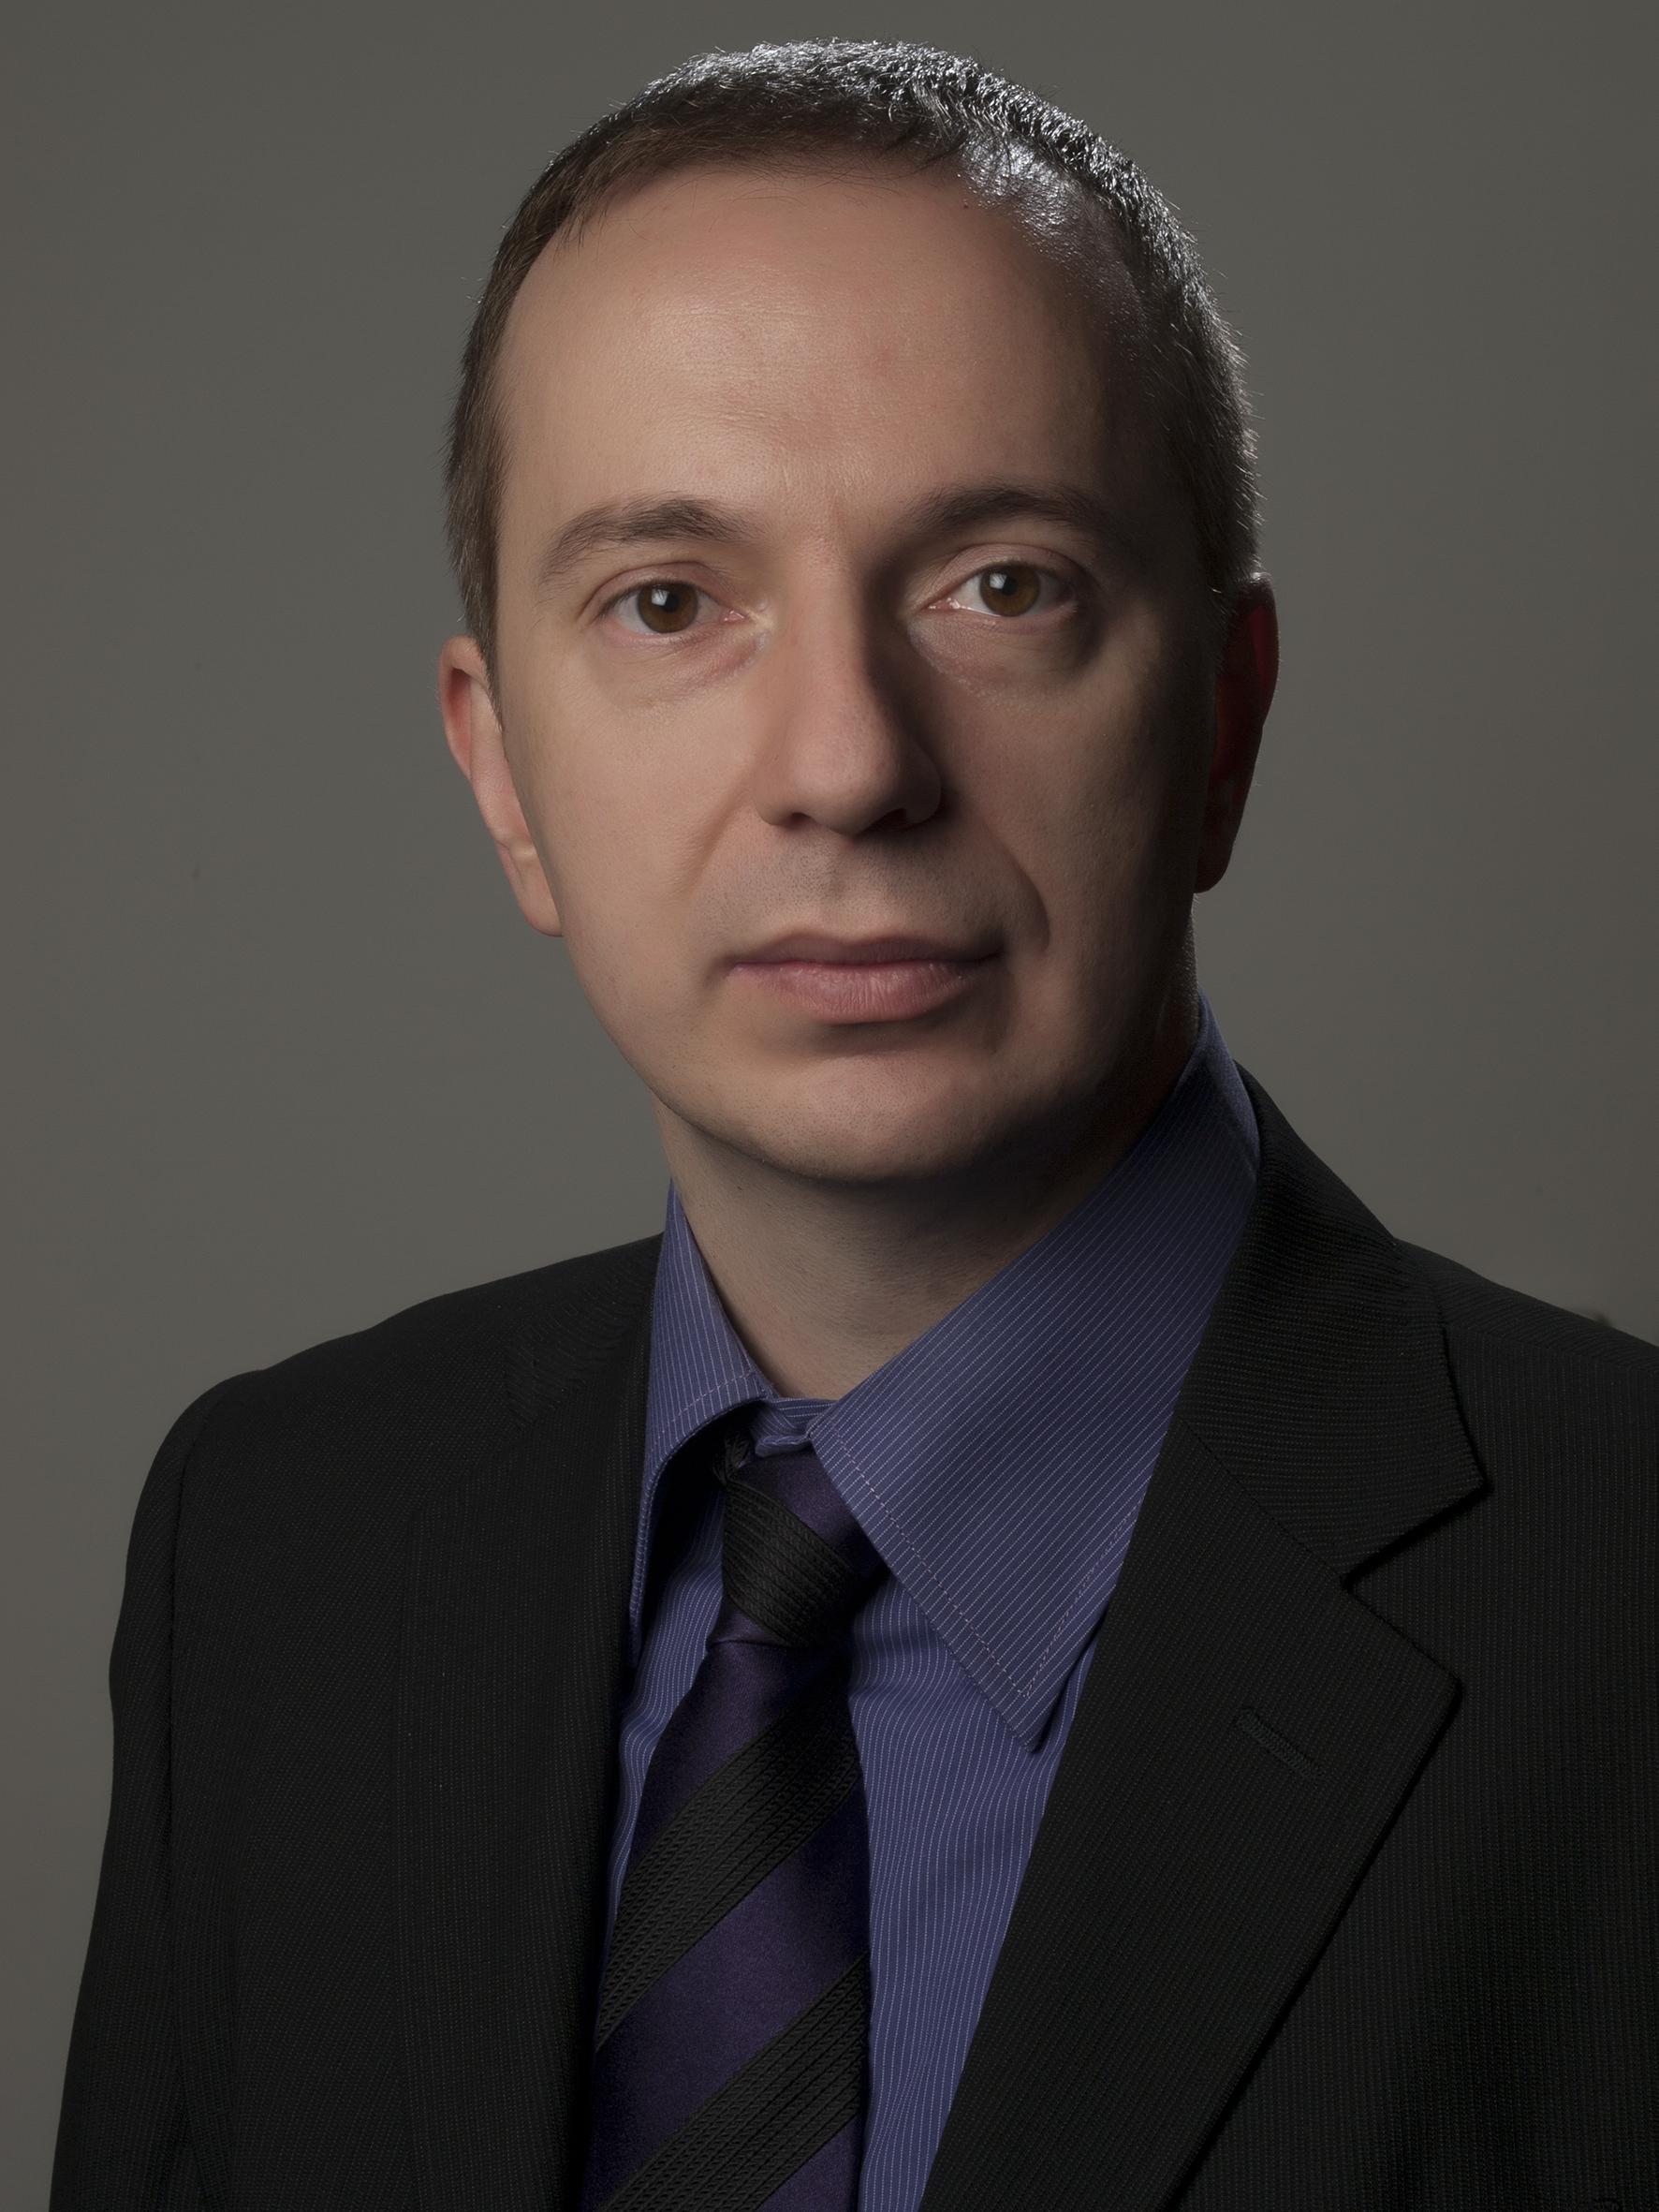
—Wie Bojan Ždrnja, der Chief Technology Officer bei Infigo der Organisationen in Bezug auf Informationssicherheit berät, erklärt, wird diese Änderung von den Unternehmen, die unter das Gesetz fallen, umfangreichere Investitionen in die Informationssicherheit erfordern. Daher empfehlen die Experten von Infigo, dass Unternehmer damit beginnen, das Gesetz selbst zu lesen, insbesondere Anhänge I und II, um zu bestimmen, zu welchem kritischen Sektor sie gehören.
– Es sollte beachtet werden, dass die zuständigen Behörden allen betroffenen Stellen Fragebögen zusenden werden, auf deren Grundlage sie offiziell eingestuft werden. Natürlich können die betroffenen Stellen, da Informationssicherheit ein Prozess ist, bereits heute damit beginnen, sich an relevante Sicherheitsstandards anzupassen, zu denen auch NIS2 gehört – sagt Ždrnja.
Vorhergesagte Strafen
Vielleicht sollten Strafen keine Motivation sein, glaubt Gulan, aber für Verstöße gegen das Cybersecurity-Gesetz sind erhebliche Strafen vorgesehen, die Unternehmen sicherlich dazu motivieren werden, in die Umsetzung von Sicherheitsmaßnahmen zu investieren. Nämlich können die Geldstrafen für administrativ haftbare Schlüsselstellen zwischen 10.000 und 10 Millionen Euro oder zwischen 0,5 % und 2 % des gesamten Jahresumsatzes des Unternehmens im vorhergehenden Geschäftsjahr liegen.
Für administrativ haftbare wichtige Stellen liegen die vorhergesagten Geldstrafen zwischen 5.000 Euro und 7 Millionen Euro oder zwischen 0,2 % und maximal 1,4 % des gesamten Jahresumsatzes dieser Stelle, ebenfalls erzielt im vorhergehenden Geschäftsjahr.
Es gibt noch viele Unbekannte
Wie bei dem neuen Gesetz bringt auch das Cybersecurity-Gesetz Unsicherheiten mit sich, insbesondere jetzt in der Anfangsphase. Derzeit ist die größte Unsicherheit, sagt Ždrnja, die oben genannte Klassifizierung, die die zuständigen Behörden innerhalb eines Jahres vornehmen werden. Gulan betrachtet auch die Erstellung eines Registers und das Versenden von Benachrichtigungen an Unternehmen über die Klassifizierung, in welche Kategorie sie fallen, als einen entscheidenden Schritt. Darüber hinaus betont Gulan, dass der Gesetzgeber, obwohl das Gesetz in Kraft ist, noch untergeordnete Gesetze und Vorschriften definieren muss, die einen klareren Einblick in spezifische Maßnahmen bieten.
– Einige Artikel des Gesetzes enthalten sehr allgemeine Anweisungen, wie z.B. ‚Einrichtung angemessener Schutzmaßnahmen‘, wo unklar ist, was diese angemessenen Maßnahmen sind. Wenn Schutzsysteme nicht spezifisch angegeben sind, gibt es erhebliche Herausforderungen bei der Umsetzung unzureichender Maßnahmen, die Systeme nicht resilient machen. Eine besondere Herausforderung kann bei industriellen Systemen hervorgehoben werden, die heute noch Mängel in grundlegenden Schutzmaßnahmen aufweisen. Eine Empfehlung für industrielle Systeme wäre sicherlich, sich an die Bestimmungen des IEC 62443-Standards, einem globalen Standard für industrielle Einrichtungen, anzupassen. Ebenso besagt einer der Artikel des Gesetzes zur Vorfallbearbeitung, dass das Unternehmen im Falle von Vorfällen ein Team zur Bearbeitung dieses Vorfalls bilden muss. Unternehmen sollten jedoch bereits vor dem Auftreten des Vorfalls definierte Verfahren haben, denn wenn ein Team nach dem Vorfall gebildet wird, kann die Bedrohung erheblich größer sein – warnt Gulan.
Zusätzliche Resilienz für Unternehmen
Im Einklang mit den Zielen der EU wird dieses dringend benötigte Gesetz den kroatischen Bürgern, Unternehmen und öffentlichen Institutionen ein höheres Maß an Cybersicherheit bieten. Eines der Ziele des Gesetzes ist es, die Stellen, die für das Funktionieren der Gesellschaft entscheidend sind, auf ein gleiches oder annähernd gleiches Niveau der Informationssicherheit zu bringen, was, betont Ždrnja, sicherlich zu einer zusätzlichen Resilienz gegenüber Cyberbedrohungen führen wird.
– Das Gesetz als solches ist auch ein gewisser ‚Hebel‘, der den Stellen einen Auftrag für erhöhte Investitionen in die Informationssicherheit geben wird. Darüber hinaus werden die unter das Gesetz fallenden Stellen verpflichtet sein, Sicherheitsvorfälle zu melden, was einen transparenteren Einblick in den Zustand der Informationssicherheit ermöglichen wird. Schlüsselstellen müssen auch unabhängige Prüfungen durch akkreditierte Unternehmen und staatliche Stellen durchführen, was letztendlich auch das Niveau der Informationssicherheit erhöhen wird – glaubt Ždrnja.
Das Gesetz selbst und seine Verabschiedung w werden die Bedrohungen nicht stoppen, warnt Gulan.
– Wenn das Gesetz nicht durchgesetzt wird und wenn die Verpflichteten es nicht ernst nehmen, werden die Bedrohungen verheerender für die Unternehmen sein. Die kommenden Zeiten werden nur eine zunehmende Anzahl von Bedrohungen mit sich bringen, und die Umsetzung von Sicherheitslösungen wird den Unternehmen helfen, ein signifikantes Sicherheitsniveau zu erreichen – schließt Gulan.