Home / Geschäft und Politik / KI-Agenten als gefährliche ‚Insider‘ und Betrug in 15 Minuten: Was haben wir bei den Cyber Talks 2026 gelernt?

KI-Agenten als gefährliche ‚Insider‘ und Betrug in 15 Minuten: Was haben wir bei den Cyber Talks 2026 gelernt?

Image by: foto

Die Sicherheitslandschaft ist nicht mehr dieselbe. Wir treten in eine neue Ära der Cybersicherheit ein, in der künstliche Intelligenz Systeme gleichzeitig angreift und verteidigt. Während Unternehmen darum wetteifern, generative KI-Tools zur Steigerung der Produktivität zu übernehmen, setzen Angreifer bereits autonome KI-Agenten, fortschrittliche NFC-Malware-Familien und Deepfake-Technologie ein, um KYC-Prüfungen zu umgehen.

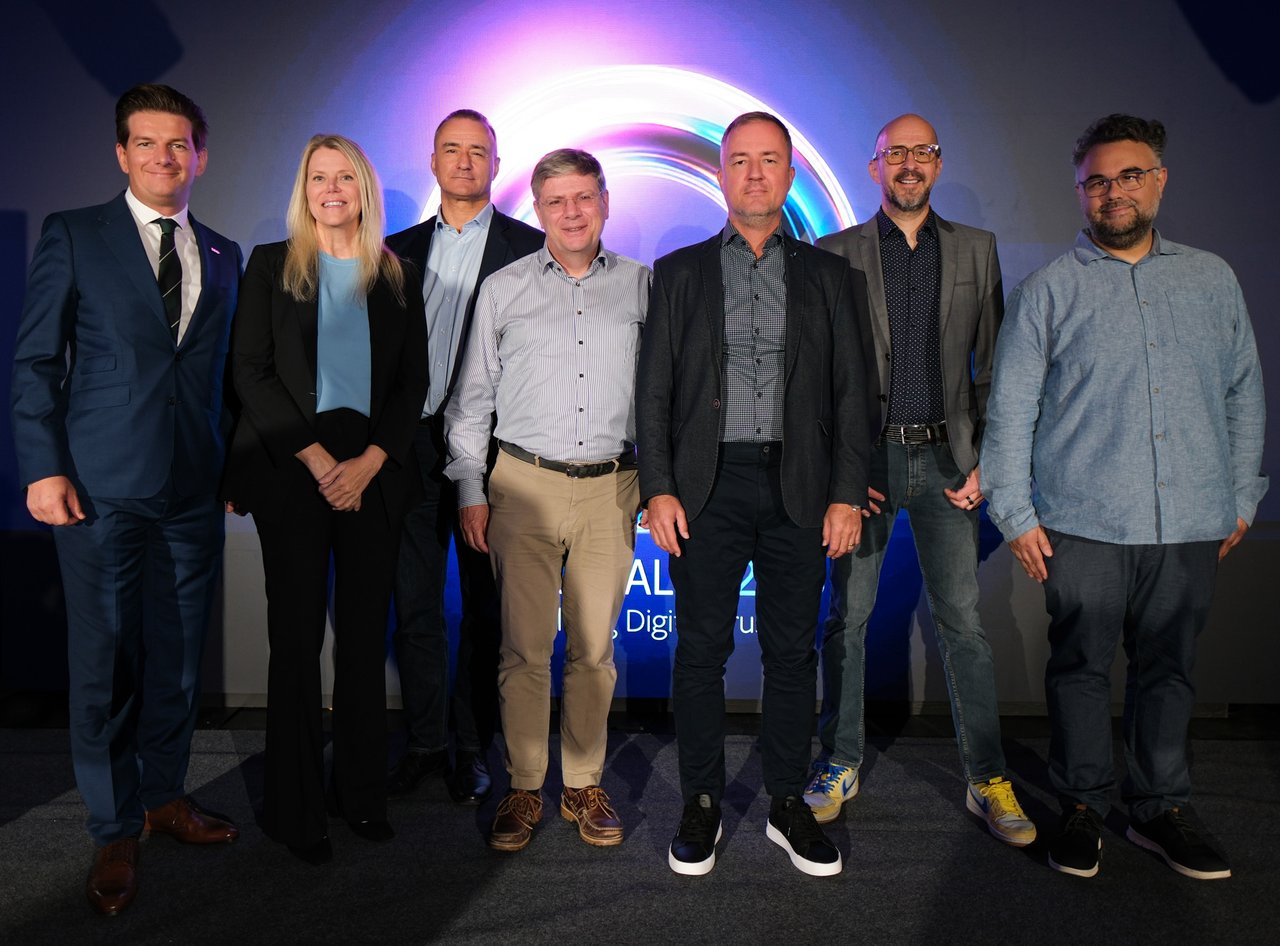
Diese rasante Transformation stand im Mittelpunkt der Expertenkonferenz Cyber Talks 2026: Building Digital Trust, die im Clubhouse Golf in Zagreb stattfand und von KING ICT. organisiert wurde. Experten von KING ICT sowie führende Ingenieure globaler Sicherheitsgiganten – Palo Alto Networks, Trellix, Exabeam, Group-IB und Tanium – demonstrierten, dass der Schwerpunkt nicht mehr auf der Theorie liegt, sondern auf den konkreten Spuren, die Angreifer hinterlassen.

– Künstliche Intelligenz verändert heute nicht nur Angriffstechniken, sondern auch die Grundlagen von Verteidigungsstrategien. Deshalb haben wir uns in diesem Jahr auf Signale konzentriert, die am leichtesten übersehen werden können – kleine Spuren, die auf den ersten Blick harmlos erscheinen, aber sich zu einem ernsthaften Vorfall entwickeln können. Das Wesen moderner Verteidigung liegt in der Prävention und Früherkennung: das Verbinden dieser getrennten Informationsstücke und das Reagieren, bevor die Bedrohung zu einem kritischen Problem wird – sagte Nino Talian, Direktor der Cybersicherheitsabteilung bei KING ICT.

Im Einklang mit dieser Transformation haben wir fünf wichtige Erkenntnisse aus der Konferenz hervorgehoben, die die Art und Weise, wie moderne Systeme verteidigt werden, direkt verändern:

1. KI-Agenten werden zu einer neuen Art von Insider-Bedrohung (Exabeam)

Das Risiko von Insider-Bedrohungen wurde lange Zeit mit unzufriedenen oder nachlässigen Mitarbeitern in Verbindung gebracht. Mit dem Eintritt autonomer KI-Agenten in Geschäftsprozesse ändert sich jedoch die Natur des Risikos grundlegend.

Wie in ihrer Präsentation von Rose Stastny und Jacek Ferchmin von Exabeam hervorgehoben, erkennen heute bis zu 48% der Sicherheitsverantwortlichen übermäßigen, kompromittierten oder unbeabsichtigten Zugriff durch KI-Agenten als die größte Bedrohung für ihre Organisation. KI-Agenten mit legitimen Anmeldeinformationen können aufgrund von „Halluzinationen“ Schaden anrichten, können jedoch auch gehackt (jailbroken) und von Angreifern, die innerhalb des Netzwerks operieren, als Werkzeuge verwendet werden.

2. Der Schutz vor Betrug nach Transaktionen ist tot – alles wird in Sekunden gelöst (Group-IB)

Klassische Transaktionsüberwachungstools betrachten nur den letzten Schritt mehrwöchiger Betrugsoperationen. Ivan Ivković von Group-IB demonstrierte, wie Angreifer heute Live-Call-Betrug mit bösartigen Programmen wie WindRelay NFC-Malware kombinieren, die das Telefon des Opfers in einen gefälschten kontaktlosen Leser verwandelt und einmalige Codes live an das Geldautomaten-Gerät des Angreifers weiterleitet.

Die Zahlen sind unerbittlich:

· 40% der Betrugsversuche in EU-Finanzinstituten beinhalten heute KI.

· 28% der gestohlenen Gelder verlassen das „Mule“-Konto innerhalb von nur 15 Minuten.

· Im Falle von Deepfake-KYC-Angriffen auf Kreditanträge erreichen die Schäden regelmäßig Millionen, bis die Erkennung erfolgt. Die einzige Reaktion besteht in der analytischen Verknüpfung von Anrufen, Geräten und Geldflüssen in Echtzeit.
3. Identität ist eine Schwäche bei 90% der KI-Angriffe – PAM ist nicht mehr ausreichend (Palo Alto Networks)

Traditionelles PAM (Privileged Access Management) konzentriert sich auf menschliche Benutzer und administrative Konten. Moderne Unternehmen sind jedoch mit Maschinen- und KI-Identitäten überfordert.

Tomislav Loparić von Palo Alto Networks wies auf Daten aus dem Unit 42 Global Incident Response-Bericht hin, die besagen, dass Identität eine Schlüsselrolle bei fast 90% der KI-gesteuerten Angriffe spielte. Wenn eine Organisation das Management menschlicher, Maschinen- und KI-Identitäten nicht in einem einheitlichen Rahmen vereint, bleiben kritische Lücken in der Verteidigungsmauer, die von raffinierten Angreifern leicht ausgenutzt werden können.

4. Shadow AI und Datenleckagen: Nur 37% der Unternehmen überprüfen die Sicherheit von Tools (Trellix)

Die Einführung von KI-Tools in Arbeitsabläufe erfolgt schneller, als Sicherheitskontrollen mithalten können. Laut Daten, die von Mihai Olteanu von Trellix präsentiert wurden, haben nur 37% der Organisationen definierte Prozesse zur Bewertung der Sicherheit von KI-Tools vor deren Anwendung. Unbefugte Eingaben sensibler Unternehmensdaten (wie Gehaltsdaten oder Quellcode) in öffentliche KI-Modelle stellen ein enormes Risiko für Informationsleckagen dar.

Die Lösung liegt in der effektiven Anwendung von DLP (Data Loss Prevention)-Tools und automatischer Dateiverschlüsselung (FRP), die verhindern, dass KI-Tools vertrauliche Inhalte lesen, sowie in der Anwendung des Trellix DLP AI Data Risk Dashboards zur Überwachung von Shadow AI und zur Schulung der Mitarbeiter über KI-Risiken.

5. Vollständige Sichtbarkeit und Kontrolle über Endpunkte in Echtzeit (Tanium)

Mit der zunehmenden Nutzung von KI und der wachsenden Komplexität von Netzwerken erfordert das Management von Sicherheitsrisiken umfassende Einblicke und schnelle Reaktionen über alle Geräte in der IT-Umgebung. Frederik Lusse von Tanium demonstrierte, wie Management, Schutz und Reaktion auf Risiken an Endpunkten von einer einzigen umfassenden Plattform aus erfolgen müssen.

Die Lösung liegt in der Anwendung einheitlicher Endpunktplattformen wie Tanium Atlas. Diese KI-gesteuerte Plattform bietet vollständige Sichtbarkeit über die Aktivitäten der Mitarbeiter, Geräte und Tools, sodass Sicherheitsteams den gesamten Prozess innerhalb einer einzigen Schnittstelle verwalten können – von der Untersuchung und Entscheidungsfindung bis zur Bedrohungsbehebung (untersuchen, entscheiden, beheben).

Eine informelle Atmosphäre ohne Unternehmensbarrieren

Neben dem vollen Vortragsprogramm war der Schlüsselwert der diesjährigen Cyber Talks der direkte Austausch von Erfahrungen. In einem informellen Rahmen hatten lokale Ingenieure und Sicherheitsverantwortliche die Möglichkeit, ohne die üblichen Unternehmensbarrieren mit führenden Experten von KING ICT und Vertretern globaler Sicherheitsgiganten zu sprechen.

Die Veranstaltung bestätigte einmal mehr, dass der Aufbau digitaler Vertrauenswürdigkeit ein kontinuierlicher Prozess ist, der die Integration modernster Technologie, strenges Identitätsmanagement und schnelle kontextuelle Reaktionen auf Echtzeitbedrohungen erfordert.

Markiert: